Digital besøksregistrering er ikke et generelt lovkrav for alle norske virksomheter. Her forklarer vi hva du bør vite om personvern, HMS, sikkerhet og besøksdata.
Oppdatert: 12.10.2026
Er besøksregistrering lovpålagt?
Nei, det finnes ikke et generelt krav om at alle norske virksomheter må ha digital besøksregistrering.
Hvilke rutiner virksomheten trenger, avhenger blant annet av hva virksomheten driver med, hvilke personer som besøker lokalene, risikoforholdene og hvilke krav virksomheten ellers er omfattet av.
For noen handler besøksregistrering først og fremst om å vite hvem som er på besøk og hvem de skal møte. For andre kan oversikten også være relevant som en del av arbeidet med fysisk sikkerhet, beredskap og evakuering.
Det er derfor nyttig å skille mellom et konkret lovkrav om besøksregistrering og virksomhetens behov for å ha kontroll på personer som oppholder seg i lokalene.
Hva gjelder for personvern og GDPR ved besøksregistrering?
Når en virksomhet registrerer opplysninger som kan knyttes til en bestemt person, behandler den personopplysninger. Da gjelder personvernregelverket.
Virksomheten må blant annet vurdere hvorfor opplysningene skal registreres, hvilket behandlingsgrunnlag den har, hvilke opplysninger som faktisk er nødvendige, hvem som skal ha tilgang og hvor lenge opplysningene skal beholdes.
Personvernregelverket bygger blant annet på prinsipper om formålsbegrensning, dataminimering og lagringsbegrensning. I praksis betyr det at virksomheten bør vite hvorfor den registrerer besøksdata, ikke samle inn mer enn nødvendig og ikke beholde opplysningene lenger enn formålet tilsier.
Du kan lese mer om de grunnleggende personvernprinsippene hos Datatilsynet.
Samle inn bare det dere trenger
Et enkelt spørsmål er:
Hvilke opplysninger trenger vi faktisk for å håndtere dette besøket?
Hvis formålet kan oppnås uten å registrere en bestemt opplysning, bør virksomheten vurdere om den trenger å samles inn.
Dette kalles dataminimering. Det betyr at virksomheten bare bør samle inn personopplysninger som er nødvendige for formålet med registreringen.
Informer den besøkende
Den som registrerer seg bør få tydelig informasjon om hvordan personopplysningene behandles.
Det bør være forståelig hvorfor opplysningene registreres, hvordan de skal brukes, hvor lenge de kan bli lagret og hvor den besøkende kan finne mer informasjon om virksomhetens behandling av personopplysninger.
Hvordan dette løses i praksis, må virksomheten vurdere ut fra egen bruk av besøksregistreringen.
Bestem hvor lenge opplysningene skal beholdes
Besøksdata bør ikke lagres lenger enn det som er nødvendig for formålet.
Virksomheten bør derfor ha en definert lagringstid og rutiner for sletting eller anonymisering når opplysningene ikke lenger er nødvendige.
Hvor lenge bør besøksdata lagres?
Det finnes ikke én lagringstid som gjelder for all besøksregistrering. Hvor lenge opplysningene kan beholdes, avhenger av formålet med registreringen.
Virksomheten bør derfor ta stilling til hvor lenge besøksdata er nødvendige, og ha rutiner for at opplysningene slettes eller anonymiseres når behovet ikke lenger er der.
Det kan være nyttig å stille tre spørsmål:
- Hvor lenge trenger vi å vite hvem som har vært på besøk?
- Hvem skal ha tilgang til historikken?
- Når skal opplysningene slettes eller anonymiseres?
Hva betyr besøksregistrering for HMS og evakuering?
Besøksregistrering kan gi virksomheten bedre oversikt over hvilke gjester som er registrert i lokalene dersom en brann, evakuering eller annen hendelse oppstår.
Arbeidstilsynet stiller krav til at arbeidsplasser skal ha tilstrekkelige rømningsveier og nødutganger, og at disse skal være tilpasset det høyeste antallet personer som kan være til stede samtidig.
Det betyr ikke at alle virksomheter er lovpålagt å ha et digitalt besøksregister. Men for virksomheter som ønsker bedre oversikt over hvem som befinner seg i lokalene, kan besøksregistrering være et nyttig støtteverktøy.
Ved en hendelse kan en oppdatert besøksoversikt gjøre det enklere å se hvilke gjester som er registrert som til stede, i tillegg til virksomhetens egne ansatte.
Et besøksregistreringssystem erstatter likevel ikke virksomhetens beredskapsplaner, risikovurderinger eller evakueringsrutiner.
Hva bør virksomheten ha kontroll på?
Virksomheten bør blant annet ha tydelige rutiner for:
- hvordan besøkende registreres inn og ut
- hvem som har ansvar for oversikten ved en hendelse
- hvordan registrerte gjester håndteres ved evakuering
- hvordan besøksoversikten inngår i virksomhetens øvrige beredskapsrutiner
Hvilke rutiner som er nødvendige, vil avhenge av virksomhetens lokaler, aktivitet og risikoforhold.
Besøksregistrering kan derfor være ett av flere verktøy som støtter virksomhetens HMS- og beredskapsarbeid, men selve ansvaret for rutiner og gjennomføring ligger hos virksomheten.
Hva er forskjellen på besøksregistrering og adgangskontroll?
Besøksregistrering og adgangskontroll kan brukes sammen, men de løser ikke nødvendigvis den samme oppgaven.
Besøksregistrering handler om å registrere og holde oversikt over personer som besøker virksomheten.
Adgangskontroll handler om å styre hvem som får fysisk tilgang til bestemte områder.
Et adgangskort kan for eksempel gi en person tillatelse til å åpne en bestemt dør. En besøksregistrering kan samtidig gi oversikt over hvem personen besøker, når besøket ble registrert og hvilke besøksrutiner som gjelder.
For enkelte virksomheter kan besøksregistrering derfor være én del av et større arbeid med fysisk sikkerhet.
Hvordan henger besøksregistrering sammen med ISO/IEC 27001?
ISO/IEC 27001 er en standard for virksomhetens styringssystem for informasjonssikkerhet. Standarden handler om hvordan virksomheten arbeider systematisk med risiko, sikkerhetstiltak, dokumentasjon og kontinuerlig forbedring.
Standard Norge beskriver at dette arbeidet kan omfatte både tekniske, organisatoriske og fysiske sikkerhetstiltak, blant annet tilgangsstyring og sikring av lokaler.
For virksomheter som arbeider etter ISO/IEC 27001 kan rutiner for besøkende derfor være relevante som en del av arbeidet med fysisk sikkerhet.
Et digitalt besøkssystem kan bidra med registrering, oversikt og rutiner rundt besøkende, men systemet alene gjør ikke virksomheten ISO/IEC 27001-sertifisert. Det er virksomhetens samlede styringssystem som eventuelt sertifiseres.
Hva bør et digitalt besøkssystem kunne?
Et digitalt besøkssystem bør gjøre mer enn å erstatte en papirbok i resepsjonen.
Virksomheten bør vurdere hvordan løsningen passer inn i egne rutiner for oversikt, personvern, sikkerhet og håndtering av besøkende.
Et godt utgangspunkt er å se etter en løsning som kan:
- registrere besøkende inn og ut
- gi oversikt over aktive besøk
- varsle personen gjesten skal besøke
- tilpasse hvilke opplysninger som registreres
- vise regler eller praktisk informasjon til den besøkende
- håndtere flere innganger, skjermer eller lokasjoner
- ha rutiner for automatisk utregistrering
- styre hvor lenge besøksdata beholdes
- støtte virksomhetens evakueringsoversikt der dette er relevant
Hva virksomheten faktisk trenger vil variere. Det viktigste er at løsningen støtter rutinene, risikobildet og behovene i den enkelte virksomheten.
Slik fungerer besøksregistrering i Tidsbanken
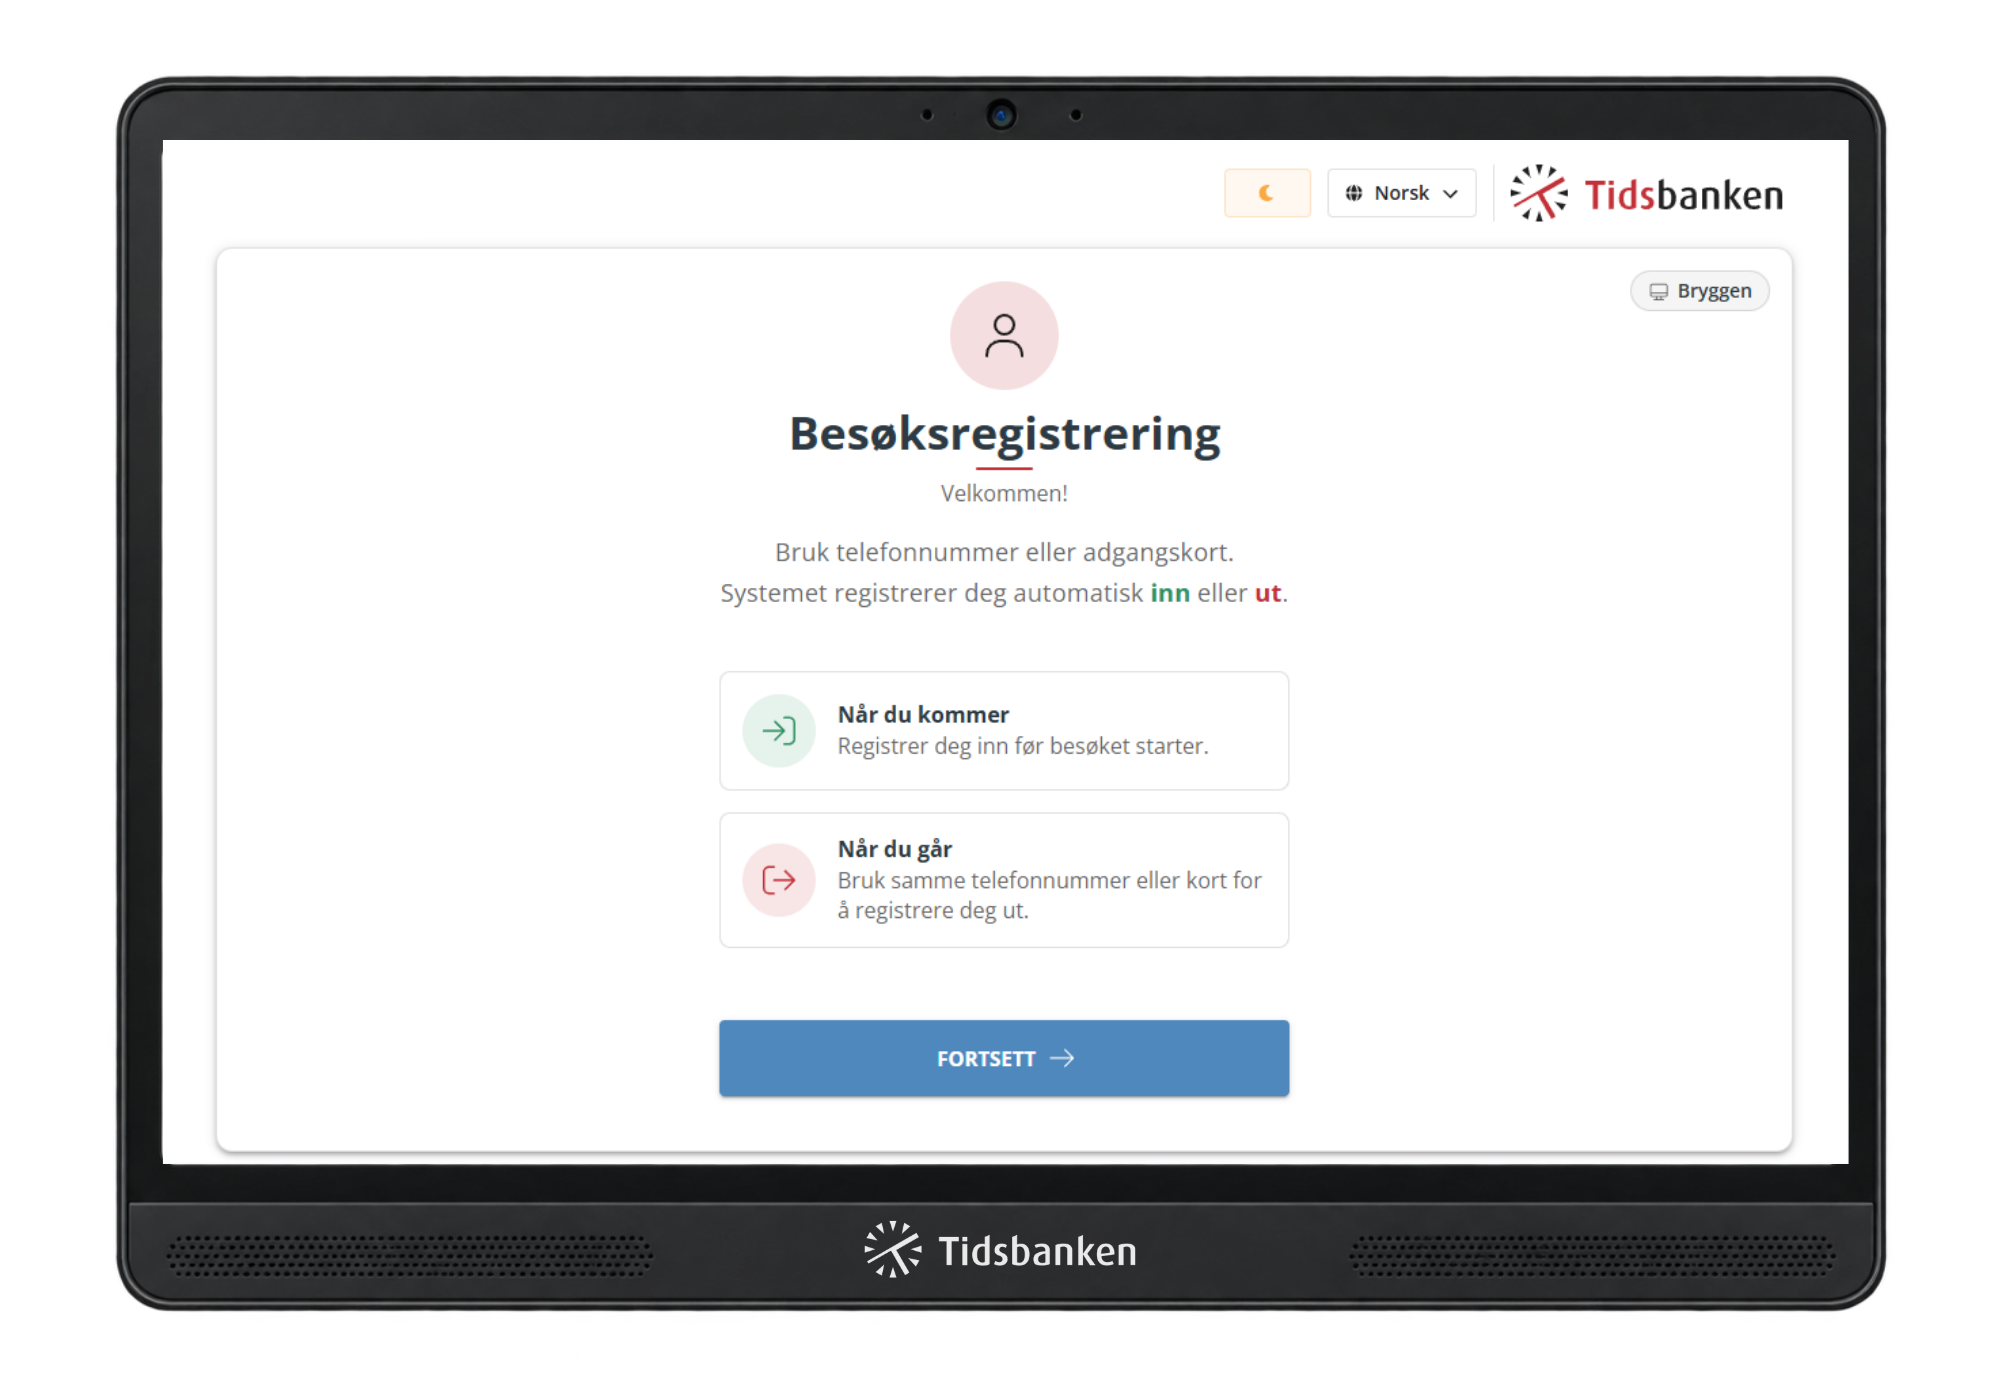
Tidsbanken Besøksregistrering gjør det enkelt å registrere gjester og holde oversikt over hvem som er på besøk.
Besøkende kan registrere seg ved ankomst, mens virksomheten får oversikt over aktive og tidligere besøk. Dere kan også tilpasse registreringen etter behov, for eksempel hvilke opplysninger som skal registreres, hvilken informasjon som skal vises og hvilke besøksregler gjesten må bekrefte.
Har dere flere innganger eller lokasjoner, kan registreringsskjermene administreres samlet og tilpasses der det er behov for ulike oppsett.
Det er også mulig å sette opp automatisk utregistrering og bestemme hvor lenge besøksopplysninger skal beholdes før de anonymiseres.
Når Besøksregistrering brukes sammen med Tidsbankens Evakueringsliste, kan registrerte besøkende inngå i oversikten sammen med ansatte.
God besøksregistrering handler om mer enn innsjekk
For den besøkende bør registreringen være enkel. For virksomheten handler det også om å ha kontroll på hvilke opplysninger som samles inn, hvorfor de registreres, hvor lenge de beholdes og hvordan besøksregistreringen passer inn i virksomhetens rutiner for personvern, sikkerhet og beredskap.
Et digitalt besøkssystem kan gjøre dette arbeidet enklere og gi bedre oversikt, men virksomheten må fortsatt vurdere hvilke regler og rutiner som gjelder for egen organisasjon.
Vil du se hvordan Tidsbanken Besøksregistrering kan brukes i din virksomhet?
Ofte stilte spørsmål om besøksregistrering
Kilder og videre lesing
Denne artikkelen gir generell informasjon og er ikke juridisk rådgivning. Virksomheten må selv vurdere hvilke regler og krav som gjelder for egen behandling av personopplysninger, HMS og sikkerhetsarbeid.
Datatilsynet – Personvernprinsippene
Arbeidstilsynet – Arbeidslokalene skal forebygge skader og ulykker
Standard Norge – ISO/IEC 27001
Sist faglig kontrollert: oktober 2026